Sigurnosni pejzaž više nije isti. Ulazimo u novu eru kibernetičke sigurnosti u kojoj umjetna inteligencija istovremeno napada i brani sustave. Dok se kompanije utrkuju u usvajanju alata generativne umjetne inteligencije kako bi povećale produktivnost, napadači već primjenjuju autonomne AI agente, napredne NFC malware obitelji i deepfake tehnologiju za zaobilaženje KYC provjera.
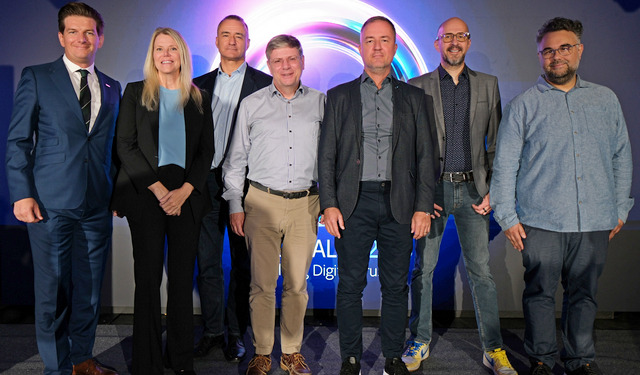
Upravo je ta brza transformacija bila u fokusu stručne konferencije "Cyber Talks 2026: Building Digital Trust", održane u zagrebačkom Clubhouse Golfu u organizaciji tvrtke KING ICT. Sručnjaci KING ICT-a, zajedno s vodećim inženjerima iz globalnih sigurnosnih divova – Palo Alto Networksa, Trellixa, Exabeama, Group-IB-a i Taniuma – pokazali su da naglasak više nije na teoriji, nego na konkretnim tragovima koje napadači ostavljaju iza sebe.
„Umjetna inteligencija danas ne mijenja samo napadačke tehnike, već i same temelje obrambenih strategija. Zato smo se ove godine fokusirali na signale koje je najlakše previdjeti – sitne tragove koji na prvi pogled djeluju bezazleno, a mogu prerasti u ozbiljan incident. Suština moderne obrane je u prevenciji i ranoj detekciji: povezati te nepovezane informacije i reagirati prije nego što prijetnja postane kritičan problem“, izjavio je Nino Talian, direktor divizije za kibernetičku sigurnost u tvrtki KING ICT.
Na tragu te transformacije, s konferencije smo izdvojili pet ključnih uvida koji izravno mijenjaju način obrane modernih sustava:
1. AI agenti postaju nova vrsta unutarnje prijetnje (Exabeam)
Rizik od unutarnjih prijetnji (insider threat) godinama se vezivao uz nezadovoljne ili neoprezne zaposlenike. No, ulaskom autonomnih AI agenata u poslovne procese, priroda rizika se korjenito mijenja.
Kako su u svom predavanju istaknuli Rose Stastny i Jacek Ferchmin iz Exabeama, čak 48 % sigurnosnih lidera danas prepoznaje prekomjeran, kompromitiran ili nenamjeran pristup AI agenata kao najveću prijetnju svojoj organizaciji. AI agenti s legitimnim ovlastima mogu zbog „halucinacija“ napraviti štetu, ali mogu biti i hakirani (jailbroken) te iskorišteni kao alat napadača koji djeluje unutar same mreže.
2. Zaštita od prijevara nakon transakcije je mrtva – sve se rješava u sekundi (Group-IB)
Klasični alati za nadzor transakcija gledaju samo zadnji korak višetjednih operacija prijevare. Ivan Ivković iz Group-IB-a pokazao je kako napadači danas kombiniraju live-call prijevare s malicioznim programima poput WindRelay NFC malwarea, koji žrtvin telefon pretvara u lažni beskontaktni čitač i uživo prosljeđuje jednokratne kodove na ATM uređaj napadača.
Brojke su neumoljive:
• 40 % pokušaja prijevara u financijskim institucijama EU danas uključuje AI.
• 28 % ukradenih sredstava napusti račun „mule“ u roku od samo 15 minuta.
• U slučaju Deepfake-KYC napada na kreditne zahtjeve, do trenutka detekcije šteta redovito doseže milijunske iznose. Jedini odgovor je analitičko povezivanje poziva, uređaja i novčanih tijekova u stvarnom vremenu.
3. Identitet je slabost u 90 % AI napada – PAM više nije dovoljan (Palo Alto Networks)
Tradicionalni PAM (Privileged Access Management) usmjeren je na ljudske korisnike i administratorske račune. Međutim, moderna poduzeća preplavljena su strojnim i AI identitetima.
Tomislav Loparić iz Palo Alto Networksa skrenuo je pozornost na podatak iz Unit 42 Global Incident Response izvješća prema kojem je identitet igrao ključnu ulogu u gotovo 90 % napada pokretanih AI-jem. Ako organizacija ne ujednači upravljanje ljudskim, strojnim i AI identitetima u jedinstven okvir, u obrambenom zidu ostaju kritične praznine koje sofisticirani napadači s lakoćom iskorištavaju.
4. Shadow AI i curenje podataka: Samo 37 % tvrtki provjerava sigurnost alata (Trellix)
Uvođenje AI alata u radne procese odvija se brže nego što ih sigurnosne kontrole mogu pratiti. Prema podacima koje je iznio Mihai Olteanu iz Trellixa, svega 37 % organizacija ima definirane procese za procjenu sigurnosti AI alata prije njihove primjene. Neovlašteno unošenje osjetljivih podataka tvrtke (poput podataka o plaćama ili izvornog koda) u javne AI modele predstavlja masovni rizik od curenja informacija.
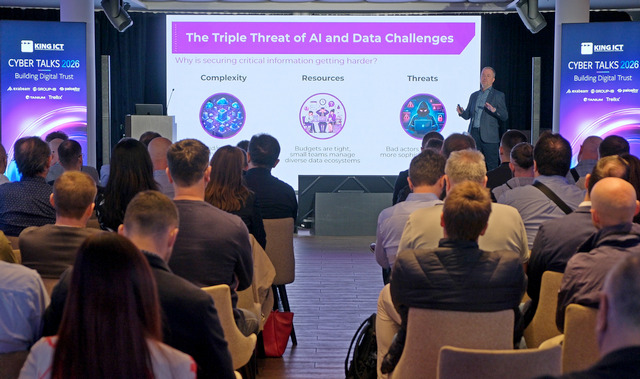
Rješenje leži u učinkovitoj primjeni DLP (Data Loss Prevention) alata i automatskoj enkripciji datoteka (FRP) koja onemogućuje AI alatima čitanje povjerljivog sadržaja, uz primjenu Trellix DLP AI Data Risk Dashboarda za nadzor nad Shadow AI-jem te edukaciju zaposlenika o AI rizicima.
5. Potpuna vidljivost i kontrola nad krajnjim točkama u realnom vremenu (Tanium)
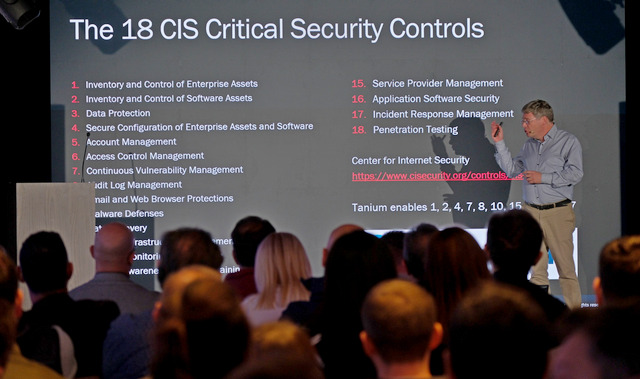
Širenjem uporabe AI-ja i povećanjem složenosti mreža, upravljanje sigurnosnim rizicima zahtijeva cjelovit uvid i brzu reakciju na svim uređajima u IT okruženju. Frederik Lusse iz Taniuma prikazao je kako se upravljanje, zaštita i odgovor na rizike na krajnjim točkama (endpoints) moraju odvijati s jedne cjelovite platforme.
Rješenje leži u primjeni objedinjenih endpoint platformi kao što je Tanium Atlas. Ova AI-pogonjena platforma donosi potpunu vidljivost nad radom zaposlenika, uređaja i alata te omogućuje sigurnosnim timovima da unutar jednog sučelja vode cjelokupan proces – od istrage i donošenja odluka do samog otklanjanja prijetnji (investigate, decide, remediate).
Neformalna atmosfera bez korporativnih barijera
Osim zgusnutog rasporeda predavanja, ključna vrijednost ovogodišnjeg "Cyber Talksa" bila je u izravnoj razmjeni iskustava. U neformalnom okruženju domaći inženjeri i voditelji sigurnosti imali su priliku bez uobičajenih korporativnih barijera razgovarati s vodećim stručnjacima iz KING ICT-a te predstavnicima globalnih sigurnosnih divova.
Događaj je još jednom potvrdio da je građenje digitalnog povjerenja (Digital Trust) kontinuiran proces koji zahtijeva spajanje vrhunske tehnologije, strogog upravljanja identitetima i brze kontekstualne reakcije na prijetnje u stvarnom vremenu.